¿Cuánto le cuesta a su empresa el tiempo de inactividad de TI?

Un trabajador de mesa de servicio acostado y otro parado frente a los servidores. ¿Cuánto le cuesta a su empresa el tiempo de inactividad de TI?

Las interrupciones de TI forman parte de la vida empresarial moderna. 

Y las razones pueden ser muchas: desde el mantenimiento y las actualizaciones planificadas, hasta los errores de software, los problemas de los proveedores de servicios o incluso los fallos de hardware, los virus o los ciberataques. 

Cuando los sistemas informáticos se caen, pueden afectar sustancialmente a la empresa de varias maneras. 

Las empresas se ven afectadas por la pérdida de productividad, el coste de recuperación de la interrupción, el daño a la reputación, los fallos de cumplimiento, los costes legales y, en el peor de los casos, la pérdida de ingresos e incluso el fracaso total y el colapso del negocio. 

Un informe de Gartner reveló que cada minuto de inactividad informática cuesta a las empresas una media de 5.600 dólares por minuto. 

Dependiendo del tamaño de la empresa y de la escala de sus operaciones, puede costar a las empresas una pérdida de entre 150.000 y 540.000 dólares por hora. 

En un estudio sobre el impacto del tiempo de inactividad de TI de 2019 realizado por LogicMonitor se descubrió que las empresas que se enfrentan a frecuentes cortes e interrupciones de energía, sufren costes 16 veces mayores que las empresas con menos incidentes de inactividad de TI. 

El estudio también reveló que los equipos de soporte encargados de solucionar los problemas en las empresas que sufren frecuentemente de paradas de TI tardan casi el doble de tiempo en resolver las incidencias en esa organización. 

Causas del tiempo de inactividad. 

Imagen profesional de TI frente a servidores sin saber qué hacer. ¿Cuánto le cuesta a su empresa el tiempo de inactividad de TI?

Según los expertos, las causas más comunes de los tiempos de inactividad a nivel mundial son: 

  • Fallo de la red; 
  • Picos y fluctuaciones de uso; 
  • Error humano; 
  • Mal funcionamiento del software; 
  • Fallo del hardware de la infraestructura; 
  • Cortes de suministro de terceros; 
     

La ciberdelincuencia es otro factor que contribuye al tiempo de inactividad de las tecnologías de la información que sufren las grandes empresas de todo el mundo. 

Los ataques de hackers, virus, malware, phishing y ransomware pueden tener una serie de consecuencias negativas para las empresas. 

Desde el robo de dinero y la pérdida de datos e información confidencial hasta la inutilización de los sistemas, lo que provoca un tiempo de inactividad excesivo. 

La ciberdelincuencia se ha convertido en una de las principales causas de interrupción del servicio en los centros de datos. 

Solo en 2017, una de cada cinco empresas se enfrentó a al menos 25 horas de inactividad como resultado de ataques de ransomware. 

En 2011, Sony sufrió un ciberataque tan grave que le hizo desconectar su PlayStation Network. 

La empresa se enfrentó a una interrupción que duró 23 días y se estima que le costó unas pérdidas de unos 250 millones de dólares. 

Si esto le ocurrió a este gigante del mercado electrónico, imagínense con nosotros, simples mortales. 

Bien, pero ¿qué hacer? Te estarás preguntando. ¡Vamos! 

Calcular los costes del tiempo de inactividad de TI de su empresa. 

Profesional de soporte de TI con la mano en la cabeza frente al servidor. ¿Cuánto le cuesta a su empresa el tiempo de inactividad de TI?

Para determinar las pérdidas que las interrupciones informáticas suponen para su empresa, es importante tener en cuenta: 

  • Qué sistemas se ven afectados; 
  • La duración de la interrupción; 
  • Cuántos empleados son incapaces de realizar tareas importantes; 
  • Cuántos clientes u otras partes interesadas se ven afectados; 
  • Si los ingresos se ven afectados (por ejemplo, si los clientes no pueden comprarle o se interrumpe la producción); 
  • Cualquier coste legal; 
  • Riesgos para la reputación de la empresa; 

Una fórmula sencilla que puedes utilizar es ésta: 

Coste empresarial del tiempo de inactividad / hora de TI = Pérdida de ingresos + pérdida de productividad + costes asociados a la recuperación + cualquier otro coste (costes ocultos o que no se pueden cuantificar inmediatamente cuando se produce la interrupción). 

Cuanto más larga y extendida sea la interrupción, más daño le costará a su empresa. 

Mientras que las interrupciones más comunes duran unos minutos o incluso horas, en el extremo de la escala, sus sistemas podrían verse afectados durante varios días o incluso semanas. 

Y cuanto más tiempo estén caídos sus sistemas, más se arriesga a arruinar por completo la productividad e incluso la reputación de su empresa. 

Costes adicionales de inactividad de TI. 

Imagen de hombre corriente con portátil en llamas. ¿Cuánto le cuesta a su empresa el tiempo de inactividad de TI?

Al calcular cuánto le cuesta a su empresa el tiempo de inactividad de TI, hay factores que tal vez ni siquiera considere, incluidos los costos de productividad asociados con las interrupciones no planificadas. 

Un estudio realizado por investigadores de la Universidad de California, Irvine, encontró que cuando un trabajador profesional es interrumpido, puede tardar hasta 23 minutos en volver a concentrarse y volver a la tarea en la que estaba trabajando antes de la interrupción. 

También según algunos expertos, solo en el sector de servicios financieros, pueden ocurrir 238 minutos de interrupciones en una empresa todos los días. 

Cuando se tiene en cuenta el tiempo necesario para reiniciar las tareas debido a interrupciones, es de alrededor de 84 minutos por empresa. 

El resultado final es de 372 minutos, o 6.2 horas al día, y representa a casi todo un empleado en pérdida de productividad.  

¿Qué hacer para evitar el tiempo de inactividad de las TI? 

Imagen de error del sistema.

Desgraciadamente, tenemos una buena noticia: no hay forma de librarse por completo de los tiempos de inactividad de las TI. 

Por ejemplo, el mantenimiento y las actualizaciones rutinarias son necesarios para mantener los sistemas al día, seguros y, por consiguiente, su negocio funcionando sin problemas. 

Para minimizar el impacto en su negocio, tiene la opción de programarlas para horas en las que causen menos trastornos, por ejemplo, a última hora de la noche, los fines de semana o los días festivos. 

Aproximadamente el 75% de todos los tiempos de inactividad de las TI pueden atribuirse a fallos no tecnológicos, sino a problemas relacionados con los usuarios que representan básicamente la falta de formación o planificación. 

Las formas de minimizar o evitar por completo el tiempo de inactividad de las TI en su organización incluyen: 

persona bloqueando datos apilados.
  • Evaluar los riesgos y las vulnerabilidades y aplicar planes para mitigarlos; 
  • Asegúrese de que sus sistemas están configurados correctamente; 
  • Pruebe rutinariamente su equipo; 
  • Vigilar de cerca el rendimiento de los sistemas; 
  • Mantenga el software actualizado, incluyendo la descarga de parches y la ejecución de las últimas versiones del software; 
  • Utilice programas antivirus, cortafuegos y programas de detección de malware; 
  • Mantener las definiciones de virus actualizadas regularmente; 
  • Evaluar el rendimiento de los proveedores externos, como los centros de datos, los alojamientos de sitios web o los proveedores de servicios de Internet, y cambiar a servicios más fiables si es necesario; 
  • Forme regularmente a su personal en materia de ciberseguridad; 
  • Disponga de buenos planes de recuperación y continuidad de la actividad para volver a la actividad lo antes posible tras una interrupción importante; 

¿Cómo puede Milldesk ayudar a su empresa a reducir las consecuencias negativas del tiempo de inactividad? 

Dashboard Milldesk

Nuestra herramienta se centra en el Help Desk y el Service Desk, ofreciendo una herramienta completa y escalable para los retos de su negocio y centro de atendimiento. 

Esto ayuda incluso a retener a los clientes y proporciona a sus agentes de atención al cliente más agilidad y organización.

Especialmente en situaciones como ésta de inactividad de los servicios informáticos.  

También contribuye a reducir los costes. 

Con el software Milldesk, usted tiene en un solo lugar: 

  • Sistema de llamadas internas y externas; 
  • Solución de tickets y asistencia técnica; 
  • Sistema de asistencia; 
  • Servicio de ayuda; 
  • Servicio de atención al cliente; 
  • Asistencia vía WhatsApp. 

Otras funcionalidades de nuestro software son: 

  • Integración con diferentes canales de servicio: chat, teléfono, correo electrónico y otros; 
  • Catálogo de servicios; 
  • SLA; 
    Área exclusiva disponible para los clientes y su propia base de conocimientos exclusiva; 
  • Integración con WhatsApp; 
  • Flujo de trabajo inteligente; 
  • Acceso remoto; 
  • Central de Servicios Compartidos; 

Adoptar una plataforma de servicios como Milldesk es esencial y una gran inversión en su negocio y en sus clientes. 

Una vez que es necesario mantener el apoyo al cliente y adaptarse a las circunstancias actuales, manteniendo los niveles de agilidad y asertividad altos y, en consecuencia, los niveles de satisfacción. 

Para saber más sobre cómo Milldesk podría funcionar en su organización, póngase en contacto con nosotros para recibir una demostración del sistema que revolucionará su Help Desk. 

¿Le ha gustado el artículo? ¿Quiere saber mucho más sobre cómo mejorar la gestión del soporte informático, quiere consejos sobre cómo impulsar su carrera en el sector de las tecnologías de la información? 

¡Síganos en nuestras redes sociales! Ve a nuestro Instagram, Facebook, Youtube.  

Estaremos encantados de intercambiar ideas directamente con usted! 😉
Problemas de seguridad de la información en el home office: ¡consejos para que seas todo un experto!

Imagen de hombre encapuchado prohibido por códigos. Consejos para no sufrir la falta de seguridad de la información en el Ministerio del Interior.

La mayoría de las empresas tienen que adaptarse a la llamada “nueva normalidad”. 

Moviéndose para ofrecer la modalidad de home office a sus colaboradores como una forma consciente de intentar disminuir el poder de la pandemia del nuevo coronavirus.  

Nada más justo, al fin y al cabo, el gran objetivo, la gran lucha de todos en este momento es reducir el número de casos para frenar la curva de crecimiento de la enfermedad. 

Sin embargo, hay que tener mucho cuidado en estos momentos, sobre todo si home office es nueva para su empresa.  

Aunque parezca una práctica sencilla, existen algunos riesgos, sobre todo de seguridad de la información en la oficina doméstica, que no se pueden ignorar. 

Los inconvenientes generados por la falta de seguridad de la información en el trabajo a distancia pueden generar pérdidas incalculables. 

Además, el home office se ha convertido en un objetivo fácil para la ciberdelincuencia.

Precisamente porque no hay suficiente presupuesto ni tiempo para adoptar medidas de seguridad de la información en el trabajo a distancia. 

Sí, desgraciadamente ya hay informes de ciberdelincuentes que se aprovechan de la pandemia del Covid-19 para explotar la situación para sus propios fines.  

Aprovechan esta nueva situación para acceder con mayor facilidad a información secreta o inutilizar los sistemas informáticos de las organizaciones y exigir posteriormente un pago. 

Esto hace que su papel como ejecutor de la ciberseguridad sea aún más importante.

Usted puede ayudar a poner fin a estos ciber ataques siguiendo algunos consejos de seguridad de la información en home office: 

Proteja su red doméstica y comuníquese a través de conexiones seguras.

Imagen de símbolo de WiFi con un candado en la parte superior. Consejos para no sufrir la falta de seguridad de la información en el teletrabajo.

Como vas a utilizar tu red privada en casa, tendrás que protegerla adecuadamente, con un fuerte cifrado de la WLAN, una contraseña única y compleja y actualizaciones periódicas.  

Trabaje siempre a través de una conexión segura establecida por VPN, especialmente si también intercambia información confidencial o accede a la intranet. 

Mantenga actualizado el software de todos sus dispositivos. 

El trabajo en casa, en la empresa y en los dispositivos personales, utiliza la misma red.  

El tráfico de datos pasa por el mismo router que está conectado a muchos otros dispositivos, incluyendo varios aparatos inteligentes que, en el peor de los casos, pueden no tener ninguna protección actualizada. 

Todos ellos son potenciales puertas de entrada para los hackers, por lo que se recomienda permitir que todos sus dispositivos, ya sean de empresa o personales, se actualicen automáticamente. 

>> Más información: ¿Cómo aumentar la satisfacción del cliente en tiempos de crisis?

¿Contraseñas? ¡Una que sea extra fuerte, por favor!

Hombre en traje que ingresa la contraseña en el panel. Consejos para no sufrir la falta de seguridad de la información en el Ministerio del Interior.

¿Ha pensado alguna vez si, por un descuido, se convierte en el eslabón más débil, tecnológicamente hablado de su empresa?  

Y lo que es peor, ¿has pensado alguna vez que por un tonto descuido de seguridad podrías causar una enorme pérdida a la empresa? 

El uso de contraseñas seguras, incluyendo mecanismos de autenticación multifactoriales, garantiza una capa adicional de seguridad y dificulta el acceso de los hackers a las cuentas utilizadas. 

Además, por todos los medios, evite dejar las contraseñas guardadas en su ordenador o navegador.  

Las contraseñas fuertes pueden ser más difíciles de memorizar, pero una solución a esto son las cajas fuertes de contraseñas que pueden facilitarte la vida durante el home office y pueden continuar como un hábito de seguridad después de que hayas terminado de trabajar desde casa. 

>> Más información: Plan de información sobre la interrupción de los servicios de TI. ¿Tienes uno?

Sea consciente de la comunicación en línea. 

Ilustración sobre la seguridad del correo electrónico. Consejos para no sufrir la falta de seguridad de la información en el Ministerio del Interior.

¿Ha recibido un mensaje en el que un empleado de su empresa le pide información confidencial, incumpliendo las normas de seguridad?  

Como dice el refrán popular “pon tu barba a remojar cuando veas la de tu vecino arder”, porque es hora de sospechar. 

Mantén los ojos abiertos ante los ataques de phishing por correo electrónico y otras amenazas en línea a través de las aplicaciones de mensajería. 

Si su organización opta por utilizar sólo el correo electrónico, siga las normas y asegúrese de que el remitente y el destinatario son correctos.  

Si todavía hay dudas, pida al remitente que confirme alguna información interna para que la comunicación pueda continuar, recomendando el cumplimiento de las normas de la empresa para seguir adelante.  

Evite dar información que no sea necesaria para la resolución de un problema. 

Una vez más: sea extremadamente cauteloso con los correos electrónicos o archivos adjuntos sospechosos, especialmente si no conoce al remitente. 

Especialmente en el entorno familiar de su home office, debe ser precavido con los correos electrónicos sospechosos. 

Los estudios demuestran que la probabilidad de ser víctima de una intención maliciosa es especialmente alta en el hogar.  

Además, no se deje presionar por correos electrónicos que pidan una acción inmediata o que hagan referencia, por ejemplo, a la actual crisis de Covid-19.  

Tómese su tiempo y examine cuidadosamente cada correo electrónico antes de abrirlo.

>> Más información: Cómo convencer a sus usuarios de servicios de TI para abrir tickets por el software de Help Desk?

No permita que los miembros de su familia utilicen sus dispositivos de trabajo. 

Niño vestido con traje y corbata delante de la computadora portátil.

Si la empresa te ha proporcionado un portátil, una tableta o incluso una PC de escritorio para que lo utilices para trabajar a distancia, recuerda que el equipo proporcionado es para uso exclusivo del empleado, no es el computador de la familia. 

Maneje el ordenador portátil, el dispositivo móvil y los datos confidenciales emitidos como resultado del trabajo como si estuviera en las instalaciones de la empresa.  

Esto le ayudará a asociar continuamente sus acciones con una mentalidad de seguridad y concienciación sobre los datos.  

Por ejemplo, en una oficina física su hijo no podría utilizar su dispositivo móvil de trabajo para jugar o ver películas.  

Y si consideras que tu portátil y tus dispositivos móviles están activos sólo desde tu trabajo, es mucho más fácil controlar el acceso a los datos sensibles y, en consecuencia, evitar incidentes de seguridad en el trabajo remoto.

>> Más información: Cómo hacer marketing para servicios de TI?

Siga al pie de la letra las políticas de seguridad de la información de su organización. 

Ilustración de la política de seguridad. Consejos para no sufrir la falta de seguridad de la información en el teletrabajo.

Es probable que su empresa tenga políticas claras para acceder a la red de la empresa fuera de la oficina.  

Estas directrices y normas deben seguirse siempre, pero es especialmente importante cuando se trabaja a distancia. 

Informa inmediatamente a TI de cualquier comportamiento sospechoso y sigue las normas básicas de “e-higiene”, como sistemas operativos actualizados, antivirus/malware y escaneos regulares”.

>> Más información: Netflix nos enseña cómo realizar reuniones de TI productivas!

Cuidado con los dispositivos inteligentes.

 La ilustración pone en peligro los dispositivos inteligentes.

Apague los dispositivos inteligentes controlados por voz que estén cerca de su espacio de trabajo en casa y cubra la cámara web cuando no la utilice. 

Los asistentes de voz como Alexa, Siri, Cortana escuchan lo que se dice en el entorno y lo transmiten al proveedor.  

La posibilidad de que estas grabaciones caigan en manos equivocadas, aunque sea pequeña, no puede descartarse.  

Así que estos dispositivos no tienen que estar en las habitaciones donde se discuten asuntos importantes, o al menos deberían estar apagados.  

Y asegúrate de cubrir la cámara web de tu PC cuando no la uses y ten cuidado con lo que compartes a través de la función de vídeo.

>> Más información: ¿El Service Desk es sólo para TI?

Si realmente necesitas utilizar dispositivos personales, no mezcles el uso personal con el comercial. 

Imagen de hombre adulto jugando videojuegos. Consejos para no sufrir la falta de seguridad de la información en el home office.

Distinga claramente entre los dispositivos y la información de uso profesional y personal y no transfiera los datos de trabajo a los dispositivos personales.  

Esto evitará cualquier salida involuntaria de información.

Como efecto secundario, también ayuda a separar psicológicamente el tiempo que estás “en el trabajo” del tiempo que estás “en casa”.

>> Más información: ¿Cómo puede el proveedor de servicios de TI manejar el incumplimiento de pago de clientes?

La copia de seguridad y la nube, abrazan ese mantra. 

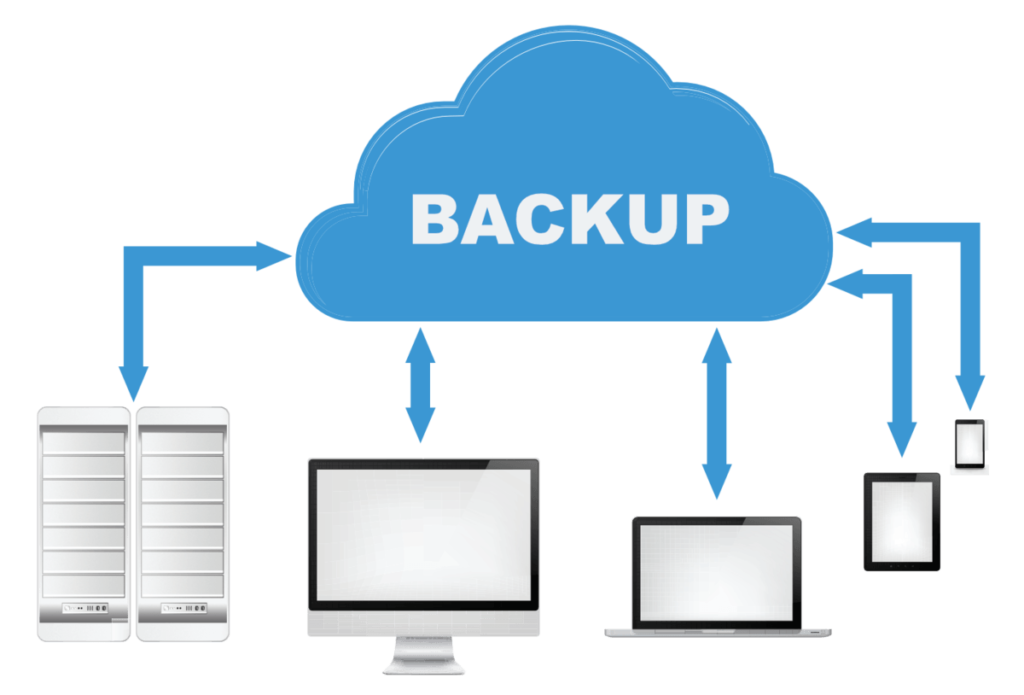
Ilustración sobre copia de seguridad en la nube. Consejos para no sufrir la falta de seguridad de la información en el home office.

Si realmente quiere mantener su negocio protegido contra cualquier tipo de imprevisto, es esencial mantener una rutina regular de copias de seguridad.  

Las soluciones en la nube pueden ser cruciales en este proceso. 

Permiten guardar los datos de la empresa en servidores en línea, disponibles las 24 horas del día. 

De este modo, además de garantizar la copia de seguridad automática de los datos, podrás acceder a los datos que quieras y cuando quieras. 

Incluso si no está conectado al ordenador de la empresa, utilizando sólo su nombre de usuario y contraseña. 

La medida facilita no sólo el acceso remoto a la información directamente desde la oficina en casa, sino que también garantiza una alta eficiencia y protección en una infraestructura preparada en seguridad física y lógica para realizar este proceso. 

Además las soluciones en la nube, cuentan con medidas de ciberseguridad y un soporte técnico de 24 horas en caso de imprevistos. 

Milldesk es un buen ejemplo. Es una plataforma completa de Help Desk y Service Desk, que ayuda a mejorar el servicio al cliente y a integrar los procesos de la empresa.  

Aprovecha, ahora mismo, para hacer una prueba gratuita.

>> Más información: Carta en la manga: ¡La encuesta de satisfacción a favor del soporte!

Identificar proactivamente a todos los participantes en las reuniones en línea. 

Foto de hombre en reunión online. Consejos para no sufrir la falta de seguridad de la información en el home office.

Las teleconferencias y videoconferencias son un excelente sustituto de las reuniones presenciales. 

Al mismo tiempo, sin embargo, es más difícil verificar que todos los que están en la línea fueron realmente invitados. 

Es especialmente fácil que personas no autorizadas que hayan adquirido los datos de acceso telefónico se infiltren en grandes reuniones en línea con muchos participantes. 

Por eso, todas las personas que aparecen en el programa de la reunión deben identificarse brevemente, sobre todo si se tratan temas confidenciales y se comparten presentaciones en pantalla. 

Otro consejo importante: compre siempre software y aplicaciones de fuentes seguras.

Cómo un sistema Help Desk puede motivar el equipo de soporte.

Desconecta cuando dejes de usar tus dispositivos y guárdalos de forma segura. 

Foto de portátil conectado sobre la mesa.

Aunque sólo te tomes un breve descanso, bloquea la pantalla de tu ordenador y de tus dispositivos móviles del mismo modo que lo harías en el trabajo para que no sean accesibles durante tu ausencia.  

Y, por supuesto, también hay que proteger los dispositivos del uso no autorizado o incluso del robo cuando están en su casa.

>> Más información: Las ventajas de hacer una gestión de activos de TI eficaz!

Mejores prácticas para los empresarios.

Ilustración de niña al lado de la lista de verificación.

Para los propietarios de pequeñas empresas, recomendamos las siguientes precauciones para limitar los riesgos de seguridad mientras los empleados trabajan desde casa. 

  1. Exija a los empleados que utilicen una contraseña no almacenada para conectarse a la red, especialmente para el acceso a la VPN.
  2. Aplicar límites de tiempo de sesión razonables para programas o aplicaciones sensibles. Un usuario no necesita volver a conectarse después de ir a la cocina a servirse una taza de café. Pero, al mismo tiempo, no se puede confiar en que todos los empleados se desconecten siempre al terminar su jornada de trabajo.
  3. Limite el acceso a los programas/archivos sólo a las áreas que son absolutamente necesarias para ese empleado.
  4. Se reservan el derecho de cancelar el acceso de los empleados en cualquier momento.

Sobre todo, hay que definir políticas, procedimientos y directrices para los empleados que utilizan los recursos de la empresa fuera de la oficina.

>> Más información: ¿Su empresa mejora la atención al cliente con la experiencia del competidor?

Otra buena práctica: concientizar a los empleados.

Imagen de formación de empleados. Consejos para no sufrir la falta de seguridad de la información en el home office.

La educación y la concientización son puntos clave para que todos los usuarios sean conscientes del grado de responsabilidad que se le exige a cada uno, en cuanto a la seguridad de la información en la oficina doméstica. 

Que todos los que se adhieran a esta forma de trabajo sean conscientes de los riesgos a los que pueden estar expuestos. 

Y qué precauciones deben tomar al acceder a los dispositivos fuera de la empresa. 

La gente debe entender que los dispositivos utilizados fuera de la oficina pueden convertirse en una puerta de entrada a toda la empresa. 

Por lo tanto, es fundamental que todos los equipos se utilicen adecuadamente. 

Los ciberdelincuentes están alerta y aprovechan las vulnerabilidades en la seguridad de la información provocadas por el home office y planean ciber ataques que pueden dañar los datos y la información de las empresas.  

Por ello, es crucial tomar precauciones para no ser un punto de entrada que comprometa la red corporativa de la empresa.   

Prepárese para esta “nueva normalidad”, para este modelo, al fin y al cabo, este es el escenario empresarial actual y puede ser la nueva realidad de muchas empresas en el futuro.